
Tin tức
Bảo Mật Dữ Liệu Hệ Thống RFID: Rủi Ro & Giải Pháp
Th9
Last Updated on 08/09/2026 by Quynh anh
Khi triển khai hệ thống RFID ở quy mô thực chiến, nhiều doanh nghiệp tập trung vào tốc độ đọc thẻ và vùng phủ sóng mà bỏ qua một lỗ hổng bảo mật dữ liệu hệ thống RFID nghiêm trọng. Dữ liệu EPC lưu trên thẻ, luồng giao tiếp giữa reader và middleware, cơ sở dữ liệu backend là mục tiêu tiềm năng của tấn công sao chép, nghe lén hoặc giả mạo tín hiệu. Bài viết này phân tích từng lớp rủi ro, chuẩn bảo mật hiện hành và checklist giúp đội kỹ thuật/IT manager đánh giá mức độ an toàn của hệ thống đang vận hành hoặc chuẩn bị triển khai.
Tại Sao Bảo Mật Dữ Liệu Hệ Thống RFID Là Vấn Đề Kỹ Thuật Nghiêm Trọng?
Hệ thống RFID truyền dữ liệu qua sóng vô tuyến — môi trường truyền dẫn không có ranh giới vật lý như cáp mạng hay cổng USB. Bất kỳ thiết bị nào trong vùng phủ sóng đều có thể ghi nhận hoặc phát tín hiệu nếu không có lớp bảo vệ phù hợp.
Các chuẩn giao tiếp phổ biến hiện nay:
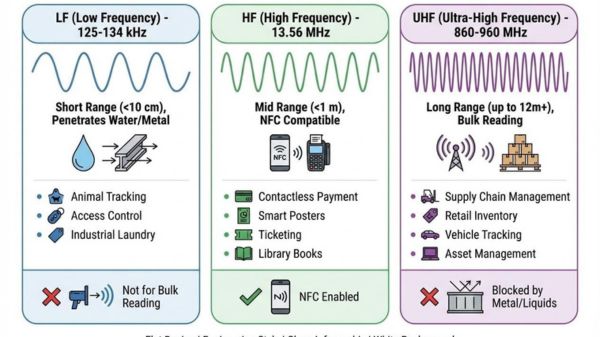
- UHF RFID (860–960 MHz): chuẩn EPC Gen 2 / ISO 18000-63 — được dùng rộng rãi trong logistics, kho vận, bán lẻ. Khoảng cách đọc thông thường 3–8 m, có thể lên đến 12 m tùy anten và môi trường.
- HF RFID (13,56 MHz): chuẩn ISO 14443 (NFC) và ISO 15693 — dùng trong thẻ nhân viên, kiểm soát ra vào, thư viện. Khoảng cách đọc ngắn hơn, thường dưới 1 m, nhưng không có nghĩa là miễn nhiễm hoàn toàn với tấn công relay.
- LF RFID (125 kHz): chuẩn EM4100, HID Prox — thường dùng trong thẻ chấm công cũ. Không hỗ trợ mã hóa native, rủi ro sao chép cao nhất trong ba tần số.
Điểm mấu chốt: chuẩn EPC Gen 2 ban đầu được thiết kế để tối ưu tốc độ đọc hàng loạt, không phải để bảo mật mạnh. Chip Gen 2 cơ bản lưu EPC (Electronic Product Code) dưới dạng plaintext, không mã hóa. Đây là nguyên nhân gốc rễ khiến nhiều hệ thống RFID tầm thấp dễ bị tấn công.
Với doanh nghiệp Việt Nam, rủi ro tăng thêm khi nhiều hệ thống RFID được tích hợp trực tiếp vào phần mềm WMS, ERP mà không có lớp middleware cô lập. Khi đó, một thẻ bị giả mạo có thể trigger lệnh nhập/xuất kho sai, gây thiệt hại tồn kho trực tiếp. Tìm hiểu thêm về kiến trúc phần mềm quản lý dữ liệu RFID cho doanh nghiệp để hiểu rõ cách dữ liệu được xử lý từ đầu đọc đến backend.
Các Lớp Rủi Ro Trong Kiến Trúc Hệ Thống RFID
Lớp 1 — Thẻ RFID (Tag Layer)
Thẻ RFID lưu trữ dữ liệu trong bộ nhớ nội bộ gồm bốn vùng: Reserved (khóa mật khẩu), EPC, TID và User Memory. Rủi ro chính ở lớp này:
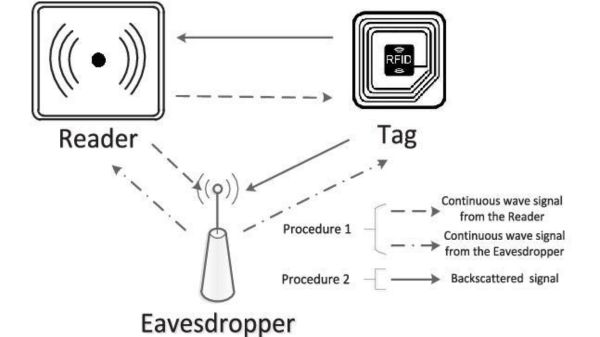
- Eavesdropping (nghe lén): Thiết bị SDR (Software Defined Radio) phổ thông có thể bắt tín hiệu UHF trong phạm vi 10–15 m khi dùng anten khuếch đại.
- Cloning (sao chép): Thẻ Gen 2 không có cơ chế chống sao chép native. Kẻ tấn công đọc EPC rồi ghi lại vào thẻ trắng mới là đủ để giả mạo hàng hóa hoặc thẻ nhân viên.
- Denial of Service: Phát tín hiệu nhiễu liên tục trong dải 860–960 MHz có thể vô hiệu hóa toàn bộ reader trong vùng sản xuất.
Lớp 2 — Giao tiếp Reader–Middleware
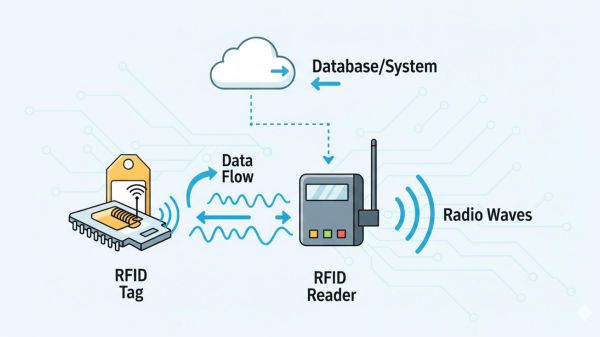
Đây là điểm yếu thường bị bỏ qua nhất trong triển khai thực tế. Nhiều reader RFID giao tiếp với middleware qua TCP/IP nội bộ mà không bật TLS, nghĩa là toàn bộ dữ liệu EPC truyền dạng cleartext trên mạng LAN. Nếu mạng nội bộ bị xâm nhập, attacker có thể capture và inject dữ liệu RFID giả.
Lớp 3 — Middleware và Backend
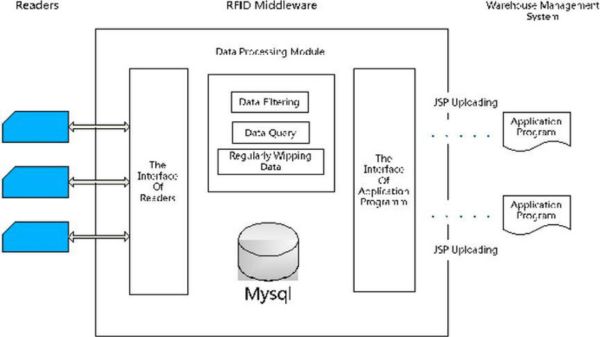
Middleware RFID chịu trách nhiệm lọc, xử lý và đẩy dữ liệu lên ERP/WMS. Rủi ro ở đây bao gồm SQL injection vào cơ sở dữ liệu sự kiện RFID, privilege escalation trong API kết nối, và thiếu audit log để truy vết khi xảy ra bất thường.
So Sánh Mức Độ Bảo Mật Theo Tần Số Và Chuẩn Chip RFID
| Tần số / Chuẩn | Mã hóa native | Chống sao chép | Xác thực mutual | Khoảng cách đọc tối đa | Rủi ro tổng thể |
|---|---|---|---|---|---|
| LF 125 kHz (EM4100, HID Prox) | Không | Không | Không | ~0,1 m | Cao — dễ clone |
| UHF Gen 2 cơ bản (EPC Class 1) | Không (EPC plaintext) | Không | Không | 3–12 m | Cao — vùng đọc rộng, không mã hóa |
| UHF Gen 2 nâng cao (Impinj Monza R6, Alien H3) | Khóa mật khẩu 32-bit Access/Kill | TID unique — khó clone hoàn toàn | Hạn chế | 3–10 m | Trung bình — cần kết hợp password lock |
| HF 13,56 MHz ISO 14443 (MIFARE Classic) | CRYPTO1 (đã bị crack) | Yếu — UID có thể clone | Yếu | ~0,1 m | Trung bình–cao — CRYPTO1 lỗi thời |
| HF 13,56 MHz ISO 14443 (MIFARE DESFire EV2/EV3) | AES-128 | Cao — UID ngẫu nhiên, anti-clone | Mutual AES | ~0,1 m | Thấp — chuẩn bảo mật hiện đại |
| HF 13,56 MHz ISO 15693 | Không mã hóa mặc định | Hạn chế | Không | ~1 m | Trung bình — phụ thuộc ứng dụng |
Nhận xét thực tế: Với hệ thống kiểm soát ra vào hoặc xác thực nhân viên, không nên dùng MIFARE Classic hoặc LF 125 kHz. Với hệ thống kho vận UHF khối lượng lớn, ưu tiên chip có TID unique kết hợp với password lock và xác thực ở tầng middleware thay vì chỉ dựa vào thẻ.
Ứng Dụng Thực Tế Bảo Mật Dữ Liệu Hệ Thống RFID Tại Doanh Nghiệp Việt Nam
Logistics và Kho Vận
Trong môi trường kho vận quy mô lớn, thẻ UHF được gắn lên pallet, thùng hàng và được đọc tự động qua cổng RFID. Rủi ro thực tế: nhân viên dùng smartphone cài app RFID reader để đọc EPC của hàng hóa, sau đó sao chép thẻ để giả mạo phiếu xuất kho.
Giải pháp áp dụng: Khóa vùng User Memory bằng Access Password 32-bit trên từng thẻ. Middleware kiểm tra TID của thẻ đối chiếu với EPC — nếu không khớp thì từ chối giao dịch. Hệ thống cần ghi audit log mọi lần đọc/ghi để phát hiện bất thường. Xem thêm cách triển khai thực tế tại bài ứng dụng RFID trong quản lý kho.
Sản Xuất và Công Nghiệp
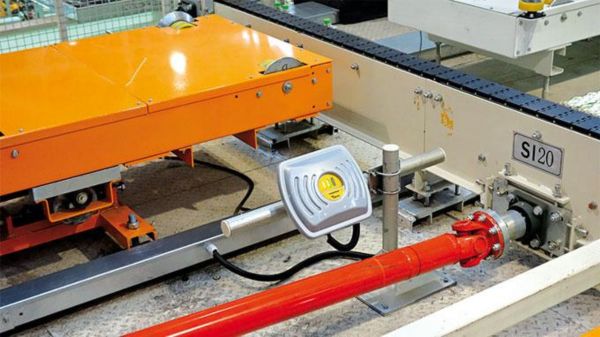
Trong nhà máy sản xuất, thẻ RFID theo dõi WIP (Work In Progress) theo từng trạm gia công. Nếu thẻ bị giả mạo, toàn bộ lịch sử gia công của sản phẩm sẽ bị nhiễu loạn, ảnh hưởng trực tiếp đến chất lượng và truy xuất nguồn gốc.
Giải pháp: Reader cố định cần được cấu hình trong VLAN riêng biệt, không cùng phân vùng với mạng văn phòng. Giao tiếp reader–middleware phải bật TLS 1.2 trở lên. Dữ liệu ghi vào thẻ cần hash kết hợp với timestamp để phát hiện giả mạo.
Thư Viện và Giáo Dục
Thẻ HF 13,56 MHz (ISO 15693) thường dùng trong quản lý sách. Rủi ro thấp hơn vì khoảng cách đọc giới hạn và dữ liệu không nhạy cảm. Tuy nhiên, hệ thống mượn/trả tự động vẫn cần xác thực thẻ thư viện nhân viên ở lớp HF ISO 14443 để tránh giả mạo quyền mượn sách. Bài thẻ RFID có an toàn không phân tích chi tiết góc độ bảo mật phần cứng thẻ.
Checklist Đánh Giá Bảo Mật Dữ Liệu Hệ Thống RFID
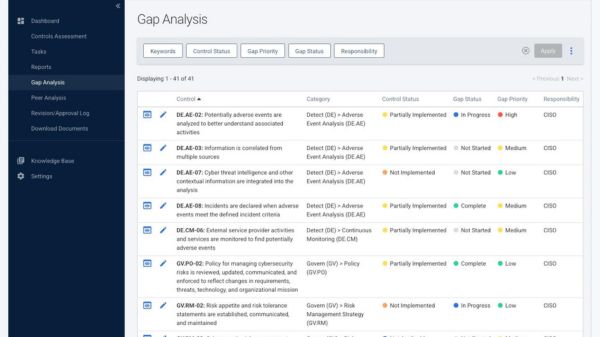
Dưới đây là checklist Yes/No giúp đội IT/kỹ thuật tự đánh giá mức độ an toàn hiện tại:
| Tiêu chí kiểm tra | Trạng thái lý tưởng |
|---|---|
| Thẻ UHF có đặt Access Password khác 0x00000000? | Yes |
| TID được đối chiếu với EPC ở mỗi giao dịch quan trọng? | Yes |
| Giao tiếp Reader–Middleware có dùng TLS/SSL? | Yes |
| Reader được phân vùng VLAN riêng với mạng văn phòng? | Yes |
| Middleware có ghi audit log mọi sự kiện đọc/ghi thẻ? | Yes |
| Có cơ chế phát hiện reader lạ (rogue reader detection)? | Yes |
| Thẻ kiểm soát ra vào có dùng AES-128 (MIFARE DESFire)? | Yes |
| Firmware của reader được cập nhật định kỳ? | Yes |
| Có quy trình xử lý khi thẻ bị mất/đánh cắp? | Yes |
| Dữ liệu backup middleware được mã hóa at-rest? | Yes |
Nếu từ 3 tiêu chí trở xuống đánh dấu Yes, hệ thống đang ở mức rủi ro cao và cần đánh giá lại kiến trúc bảo mật trước khi mở rộng quy mô.
FAQ — Câu Hỏi Thường Gặp Khi Đánh Giá Bảo Mật Dữ Liệu Hệ Thống RFID
Thẻ UHF Gen 2 có thể bị sao chép không?
Thẻ UHF Gen 2 cơ bản có thể bị đọc và ghi lại EPC vào thẻ trắng khác. Tuy nhiên, TID là số serial ghi cố định lúc sản xuất chip — không thể sao chép bằng thiết bị thông thường. Hệ thống kiểm tra song song EPC và TID sẽ phát hiện thẻ clone.
Password 32-bit trên thẻ RFID có đủ mạnh không?
Access Password 32-bit đủ để ngăn clone thông thường nhưng không phải chuẩn mã hóa đầy đủ. Quan trọng nhất là phải thay đổi giá trị mặc định (0x00000000) ngay khi encode thẻ. Môi trường yêu cầu bảo mật cao hơn cần dùng chip hỗ trợ AES ở lớp HF.
Reader RFID có thể bị tấn công từ xa không?
Reader kết nối mạng có thể bị tấn công nếu firmware lỗi thời hoặc dùng mật khẩu admin mặc định. Cập nhật firmware định kỳ và đặt reader trong VLAN riêng là biện pháp tối thiểu bắt buộc.
Tấn công relay RFID là gì và ảnh hưởng thế nào đến doanh nghiệp?
Tấn công relay dùng hai thiết bị chuyển tiếp tín hiệu, khiến reader tin rằng thẻ đang ở gần trong khi thực tế thẻ cách xa hàng trăm mét. Biện pháp chống: giới hạn thời gian xác thực (timing-based anti-relay) và dùng chip có tính năng distance-bounding.
Dữ liệu lưu trong thẻ RFID có cần mã hóa không?
Phụ thuộc vào loại dữ liệu. Nếu thẻ chỉ lưu EPC tham chiếu đến backend (phổ biến trong logistics), cần bảo vệ chính ở tầng middleware. Nếu thẻ lưu dữ liệu cá nhân hoặc thông tin y tế trực tiếp, cần mã hóa AES và xác thực mutual bắt buộc.
Middleware RFID cần tuân thủ chuẩn bảo mật nào?
Tối thiểu: TLS 1.2 cho giao tiếp reader–middleware, HTTPS cho API, AES-256 cho dữ liệu at-rest. Hệ thống xử lý dữ liệu cá nhân cần tuân thủ Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân tại Việt Nam.
Làm thế nào để phát hiện reader giả (rogue reader) trong hệ thống?
Reader hợp lệ được đăng ký theo địa chỉ MAC và IP cố định; middleware từ chối kết nối từ reader không nằm trong whitelist. Cần bổ sung cảnh báo tự động khi phát hiện reader mới kết nối ngoài giờ sản xuất.
Kết Luận
Ba điểm cốt lõi mà đội kỹ thuật cần nắm khi thiết kế bảo mật dữ liệu hệ thống RFID:
- Bảo mật RFID là bài toán nhiều lớp — cần bảo vệ đồng thời ở tầng thẻ (password, TID check), tầng truyền dẫn (TLS), và tầng middleware (audit log, VLAN, access control).
- Chuẩn chip quyết định giới hạn bảo mật — LF 125 kHz và MIFARE Classic không phù hợp cho ứng dụng nhạy cảm. MIFARE DESFire EV2/EV3 với AES-128 là lựa chọn phù hợp cho kiểm soát ra vào. UHF Gen 2 cần kết hợp TID check + password lock + middleware validation.
- Vận hành liên tục cần có quy trình — firmware reader cần cập nhật định kỳ, thẻ bị mất cần được vô hiệu hóa ngay (Kill Command), và audit log cần được review ít nhất hàng tuần.
Xem thêm tài liệu liên quan:
- Phần mềm quản lý dữ liệu RFID cho doanh nghiệp — kiến trúc middleware và tích hợp backend
- Thẻ RFID có an toàn không — tìm hiểu giải pháp bảo mật — góc độ phần cứng thẻ
- Giải pháp RFID toàn diện tại RFID Việt — thiết bị, tư vấn và triển khai hệ thống RFID cho doanh nghiệp
Đội kỹ thuật cần đánh giá lại kiến trúc bảo mật RFID hiện tại hoặc thiết kế hệ thống mới theo chuẩn an toàn thông tin? Liên hệ đội tư vấn kỹ thuật của RFID Việt để nhận buổi tư vấn kỹ thuật và đánh giá rủi ro theo thực tế hệ thống của doanh nghiệp.
RFID Việt – Đối Tác Đáng Tin Cậy Cho Giải Pháp Công Nghệ RFID
RFID Việt tự hào khi được biết đến là một trong những đơn vị có nhiều năm kinh nghiệm và uy tín trong việc cung cấp các giải pháp công nghệ RFID tại Việt Nam. Chúng tôi cung cấp các sản phẩm và dịch vụ liên quan đến công nghệ RFID bao gồm:
- Cung cấp các thiết bị RFID như tem chip RFID, máy đọc RFID, máy in RFID, thẻ RFID, nhãn RFID,..
- Giải pháp mã vạch: máy quét mã vạch, giấy in mã vạch, mực in mã vạch,…
- Cung cấp các thiết bị văn phòng, máy in, máy kiểm kho,…
Đội ngũ giàu kinh nghiệm của RFID Việt sẽ tư vấn và triển khai các giải pháp RFID phù hợp với nhu cầu cụ thể của từng doanh nghiệp. Đặc biệt, RFID Việt, báo giá dịch vụ và sản phẩm RFID được cam kết là cạnh tranh, tốt nhất thị trường, sản phẩm chất lượng cao, giá trị cao nhưng giá thấp.
Nếu bạn tìm kiếm một đối tác tin cậy để giải quyết các vấn đề liên quan đến công nghệ RFID, bạn đừng quên liên hệ ngay đến RFID Việt để được tư vấn giải pháp tối ưu nhất. Cảm ơn quý bạn đọc đã quan tâm và theo dõi, và hãy cập nhật thường xuyên các thông tin hữu ích về giải pháp RFID tại hệ thống website này của chúng tôi nhé!
RFID VIỆT – TIÊN PHONG CÔNG NGHỆ RFID
Hotline: 093.295.3111
Facebook: Công ty cổ phần RFID Việt
Địa chỉ: Lô LV-1 Cụm CN Tập trung làng nghề Tân Triều, phường Thanh Liệt, thành phố Hà Nội
